Iniciar sesiónRegístrate
Depositar
Conectar
 Transferir
El modelo de ciberseguridad de OpenAI acaba de superar al modelo de IA Anthropic Mythos que el gobierno de EE. UU. desconectó, y aún sigue funcionando.
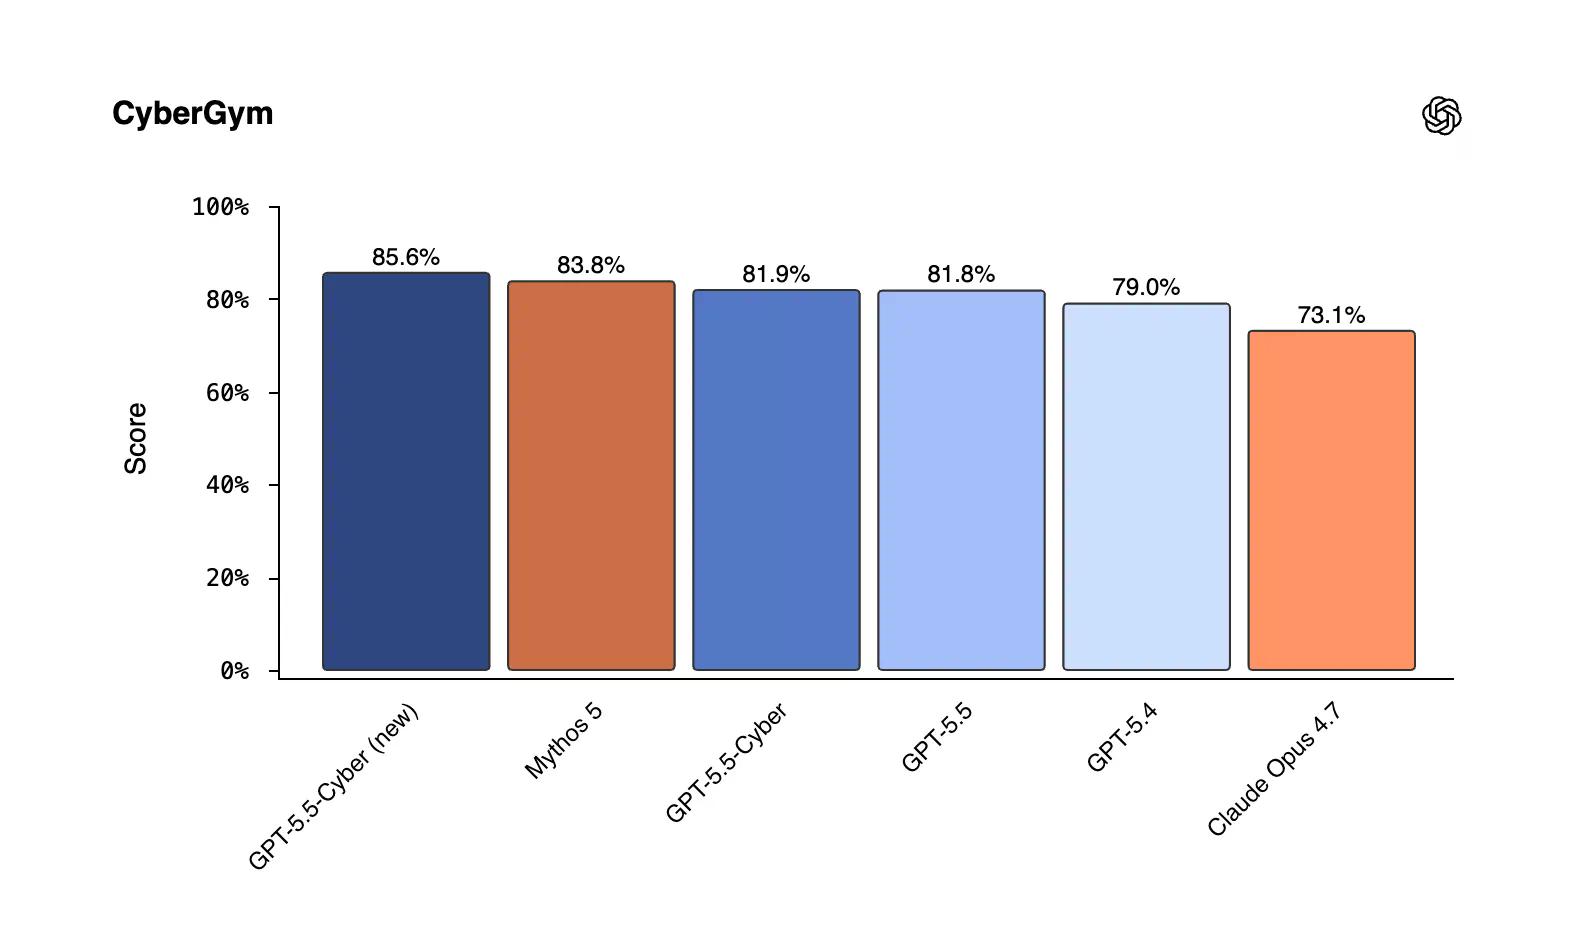
El 22 de junio, OpenAI anunció el lanzamiento completo de GPT-5.5-Cyber como parte de su programa de ciberdefensa Daybreak. En CyberGym, un benchmark desarrollado en UC Berkeley que presenta a agentes de IA 1.507 vulnerabilidades de software conocidas de 188 proyectos de código abierto y los califica según cuántas pueden reproducir en un entorno controlado, el modelo actualizado alcanzó el 85,6%.
Mythos 5 de Anthropic se sitúa en el 83,8% en la misma clasificación. Claude Opus 4.7, el modelo más ampliamente disponible de Anthropic, obtuvo una puntuación del 73,1%.
Una diferencia de menos de dos puntos en cualquier benchmark normalmente no sería destacable. El contexto aquí no lo es. Mythos 5 y Fable 5 de Anthropic fueron desconectados el 12 de junio después de que la administración de Donald Trump emitiera una directriz de control de exportaciones de emergencia citando la seguridad nacional.
El gobierno señaló un "jailbreak" —una técnica para eludir los límites de seguridad incorporados de un modelo de IA, similar a encontrar una llave maestra que abre una puerta de alta seguridad. Anthropic no tenía una forma fiable de verificar la nacionalidad de los usuarios a gran escala, por lo que deshabilitó ambos modelos para todos, en todas partes.
Parte del daño fue autoinfligido. Anthropic pasó meses describiendo a Mythos como uno de los modelos de IA más capaces —y más peligrosos— jamás construidos, advirtiendo en su propia documentación de lanzamiento que sus capacidades de ciberseguridad podrían causar graves daños sin las restricciones adecuadas. El CEO de Anthropic, Dario Amodei, publicó un ensayo el 10 de junio comparando los modelos de IA de frontera con aeronaves que los reguladores de seguridad deberían poder inmovilizar si fallan las auditorías.
Pocos días después, el gobierno inmovilizó la aeronave de Anthropic.
No fue la única alarma esa semana. Anthropic ya había sido objeto de críticas por un filtro oculto en Fable 5 que degradaba silenciosamente los resultados del modelo para los usuarios que sospechaba que estaban construyendo una IA competidora —sin informarles— y se vio obligada a disculparse y revertir la política.
Mientras Anthropic negocia con el Departamento de Comercio y continúa su demanda contra la administración Trump, OpenAI está extendiendo su alcance. Daybreak ha firmado acuerdos de ciberseguridad con Australia, Canadá, Francia, Alemania, Japón, Corea del Sur y las instituciones de la UE, incluida la Agencia de la Unión Europea para la Ciberseguridad.
Veintiocho empresas de seguridad, incluidas CrowdStrike, Cisco y Cloudflare, se han unido a su Programa de Socios Cibernéticos para integrar GPT-5.5 en sus productos para clientes verificados. Según el propio blog de OpenAI, la herramienta Codex Security ha escaneado más de 30 millones de "commits" en 30.000 bases de código y ha registrado más de 500.000 vulnerabilidades corregidas desde su lanzamiento en marzo.
La compañía también está expandiendo un programa de socios para que las empresas de seguridad puedan integrar estas capacidades en sus propias herramientas, y lanzó “Patch the Planet” (Parchear el Planeta), una iniciativa para ayudar a corregir vulnerabilidades en proyectos de código abierto ampliamente utilizados.
Dicho esto, GPT-5.5-Cyber no es para uso general. Solo está disponible para profesionales de seguridad verificados, y OpenAI realizó pruebas previas al despliegue con agencias federales —incluyendo el Centro de Estándares e Innovación de IA y la Oficina del Director Cibernético Nacional— antes del lanzamiento. Ese es el mismo enfoque de acceso restringido que Anthropic intentó con Mythos, pero OpenAI aclaró su enfoque con el gobierno primero.
A partir del 23 de junio, Fable 5 y Mythos 5 permanecen inactivos —once días después de una suspensión sin fecha oficial de restauración por parte de Anthropic o el Departamento de Comercio.